

最近發生的一起事件中,超過1000萬美元從一家去中心化永續合約交易所轉出,這表明將安全重點放在提現控制上存在不足。
Lighter 現在要求將資金轉入公共池時必須提供錢包簽名,並已將 API 密鑰簽名設為非公開。該平台還計劃加入 IP 白名單,以及針對單個密鑰設定可配置的權限。
Lighter 此後已恢復存款和提現,同時還向受影響的交易者退回了約500萬美元的 USDC。
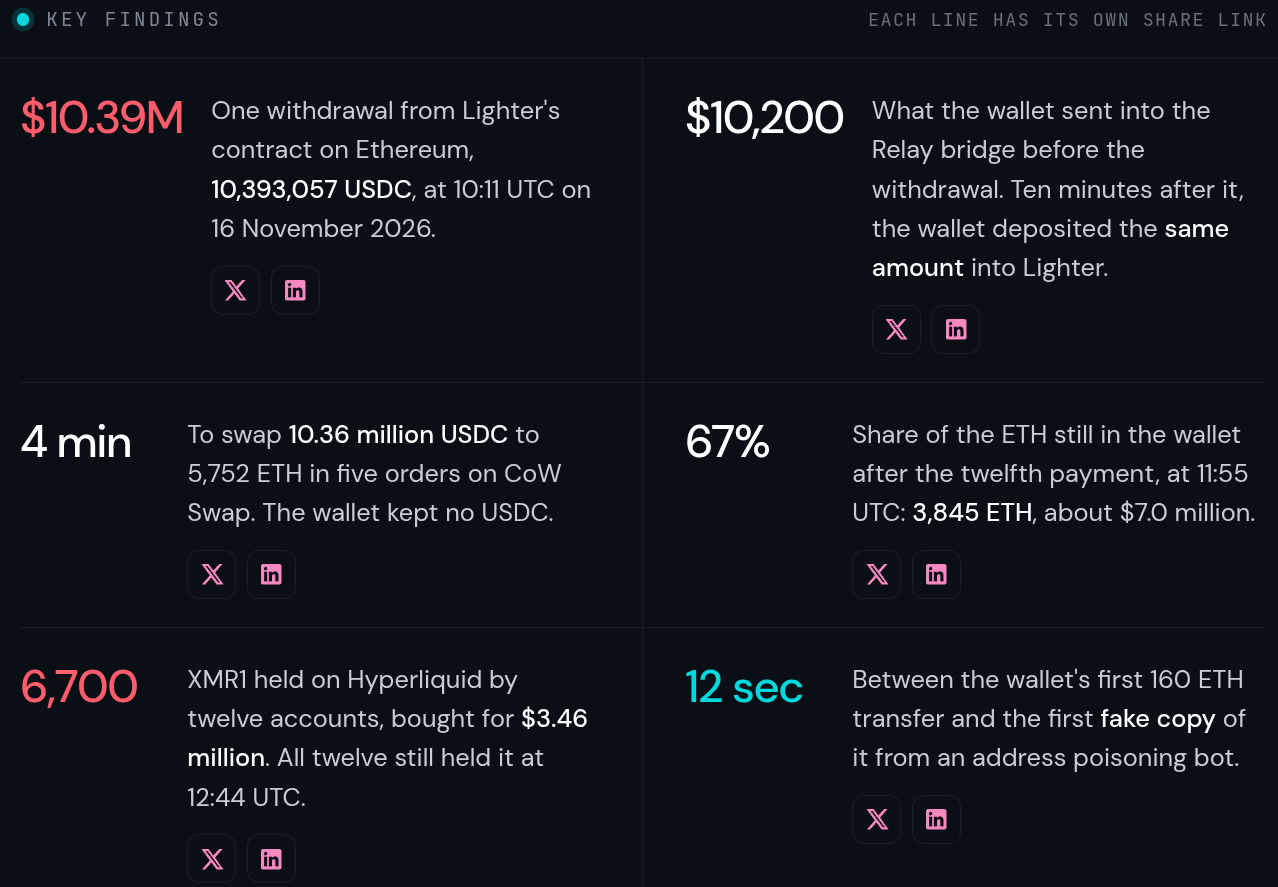
Lighter 事件信息圖。來源:Bitquery
這起事件凸顯出,網絡安全審查需要超越智能合約漏洞本身。除了智能合約漏洞之外,還應考慮系統授予的權限與這些權限可能帶來的財務後果之間的差距。
涉及某個憑證的真正風險,取決於它能接觸到的餘額、能發起的交易以及可能造成的敞口。它是否被允許提取資產,以及可以提取到哪些目的地,只是眾多因素中的兩個。正如 Lighter 在事故複盤中所說:
「一把可以交易的密鑰,如果別人持有它,仍然可能讓你虧錢。」
這意味著,用戶需要為每個憑證建立明確的授權範圍。該授權範圍可以規定可訪問的賬戶、允許交易的市場、訂單規模、定價容忍度以及總敞口。將資金轉入共享池,或擴大這些限制,可能都需要單獨的授權。
同樣的邏輯也適用於額外簽名。只有當第二個簽名的審批流程能夠獨立評估交易的財務影響時,額外簽名才能帶來有意義的保護。
雜誌:到2030年比特幣會漲到100萬美元?Dragonfly的Qureshi說「幾乎不可能」