

DeFi 借貸協議 Moonwell 在 Base 上的借貸市場遭遇攻擊。鏈上追蹤顯示,攻擊者通過操縱抵押資產 MAMO 的價格,借出多種真實加密資產,累計損失已超過 900 萬美元。項目方截至發稿尚未公布完整事件說明和最終損失數字。
MAMO 價格被迅速拉高
区块链安全公司 CertiK 表示,這次事件並非直接利用 Moonwell 合約漏洞,而是利用了 MAMO 市場流動性較薄、價格容易被交易推高的特點。
鏈上數據顯示,MAMO 的價格從約 0.0105 美元一度上升至 0.088 美元,接近原來的 8 倍。攻擊者隨後將被抬高價格後的 MAMO 作為抵押品,在 Moonwell 市場中借出 cbBTC、USDC、wstETH 和 ETH 等資產。
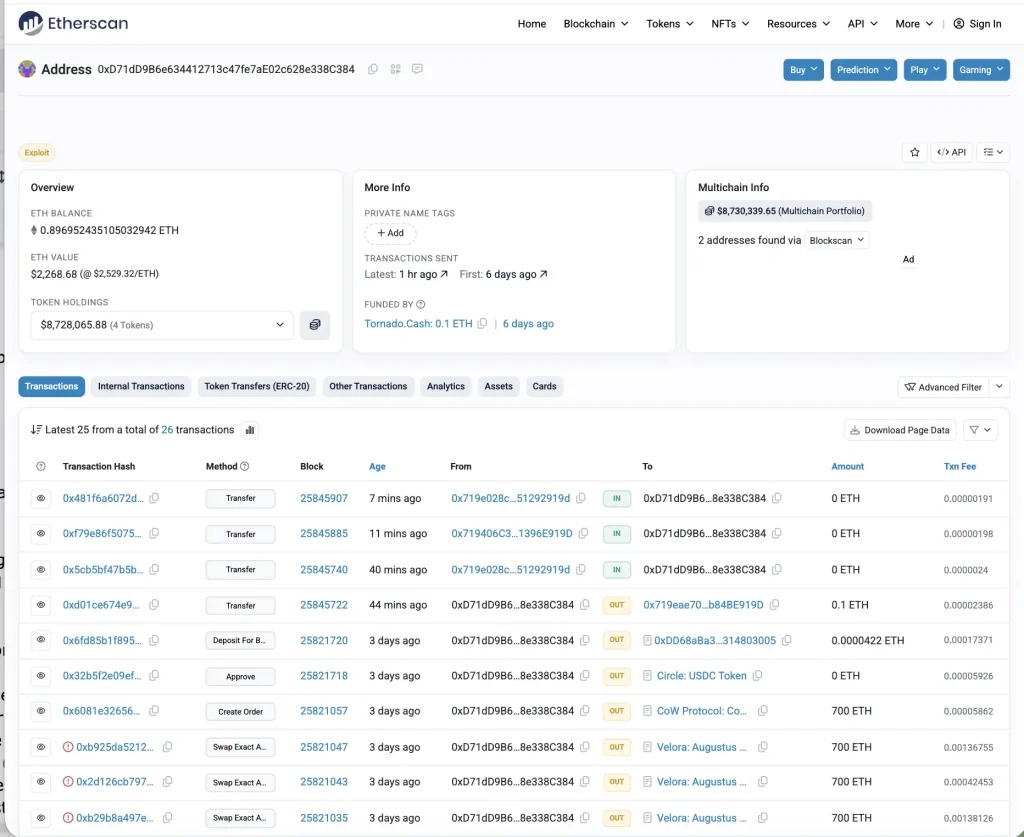
已轉出資產超900萬美元
據CertiK稱,已確認轉出的資產約為870萬美元。另一組鏈上監測數據顯示,整體損失已超過900萬美元。
区块链監測機構 ExVul SkyEye 提到,單筆規模最大的轉賬涉及 14.34 個 cbBTC,按當時價格計算約為 115 萬美元。被借出的資產主要是 cbBTC、USDC、wstETH 和 ETH,這些資產流動性更強,也更容易被繼續轉移。
年度內曾出現定價異常
這並非 Moonwell 今年首次出現安全問題。2 月 18 日,Moonwell 曾因一份治理提案啟用相關合約後出現定價異常,導致 Base 上的 cbETH 報價嚴重偏離市場水平。
當時的問題與 Chainlink 的 OEV 包裝合約有關。報導提到,相關合約的部分代碼由 Anthropic 的 Claude AI 參與編寫,但遺漏了一項關鍵計算步驟,最終使得原本約 2200 美元的 cbETH 一度被錯誤標示為 1.12 美元。
強制要求: 1. 只輸出翻譯後的內容,不要輸出 JSON、不要輸出 Markdown 代碼塊。 2. 不要解釋、不要總結、不要補充原文不存在的資訊。 3. 不要省略任何內容,必須完整翻譯全部輸入。 4. 如果輸入包含 HTML,只翻譯標簽之間的可見文本,不要翻譯、刪除、改寫或轉義任何 HTML 標簽和屬性。 5. HTML 標簽名、屬性名、屬性值、引號、空格、標簽順序必須保持不變。 6. img、br、hr、input 等無可見文本的標簽必須原樣保留。 7. 保留數字、貨幣符號、交易對、URL、Markdown 格式。 8. 保留形如 __BJWKEEP_00001__ 的佔位符,必須逐字原樣輸出。 9. 佔位符不能翻譯、刪除、拆分、移動、改變大小寫、改變下劃線或改變編號。 10. 佔位符是系統保護標記,不屬於自然語言。必須逐字符複製,包括所有下劃線和數字。輸出前請檢查每個佔位符是否與輸入完全一致。 11. 佔位符不是人名,不要把佔位符改寫成任何目標語言的人名、機構名或其他詞。 12. 不要輸出 User、Assistant、System 等角色名或對話前綴。此前那次定價事故給 Moonwell 留下約 178 萬美元的壞賬。此次新一輪攻擊發生後,Moonwell 的原生代幣下跌約 3%,報價約 0.003407 美元。