
















安全研究人员称,ClickFix 正在成为 2026 年增长较快的一类网络攻击。它不再只是伪装成“技术修复”页面,而是通过更像真的网页和广告,诱导普通用户自己在电脑里执行恶意命令。
最新案例出现在 Reddit
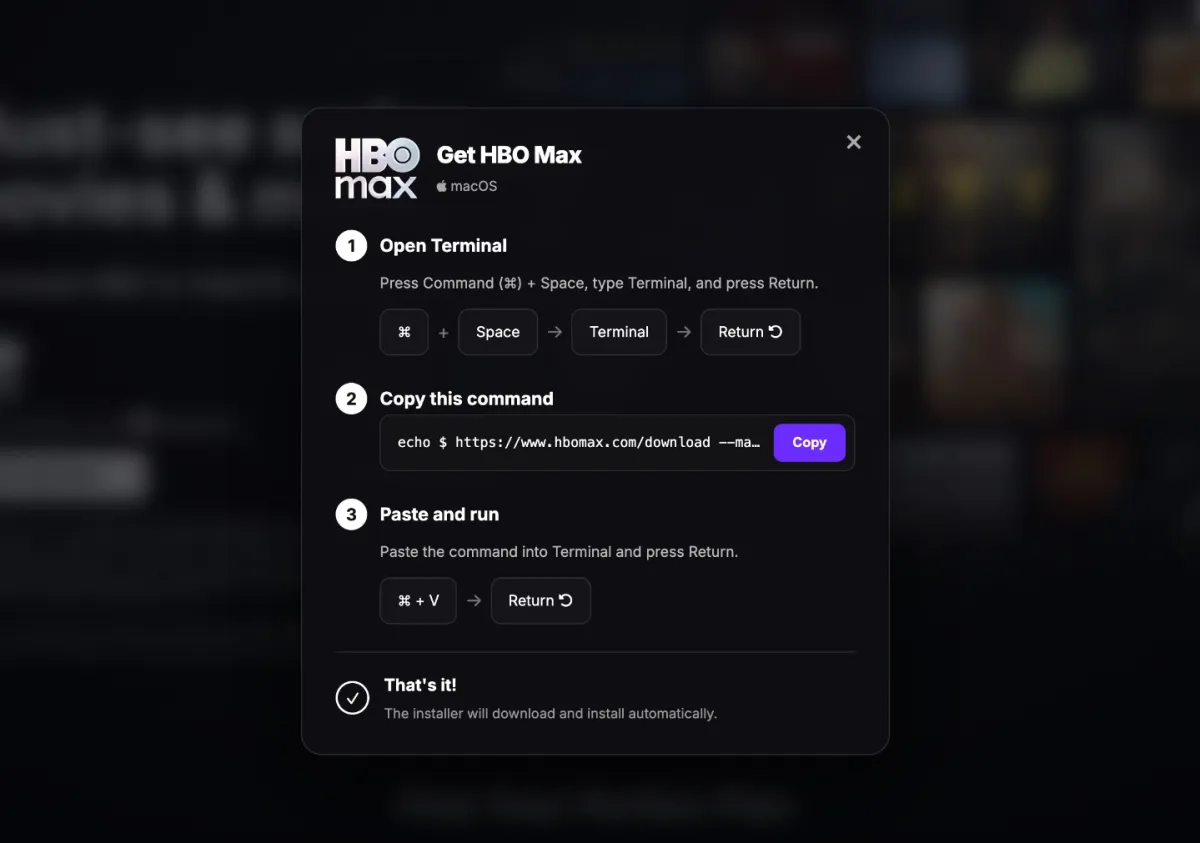
研究人员表示,最近一轮攻击出现在 Reddit。攻击者利用被入侵的 HBO Max 官方账号,发布大量外观接近真实广告的帖子,并把用户引向一个仿冒 HBO Max 的页面。
页面会显示类似验证码或反机器人勾选框的提示。用户点击后,页面不会直接下载文件,而是要求完成一次所谓“检查”,并给出一段需要复制粘贴的文本命令。
在终端执行后立即中招
这类攻击的关键在于,命令是由用户亲手粘贴到系统工具中执行。在 Windows 上,目标通常是命令提示符或 PowerShell;在 macOS 上,则是 Terminal。
一旦用户按下回车,信息窃取型恶意程序就会被立即安装。研究人员称,这类程序可以迅速窃取密码、已登录账户的访问权限,以及加密钱包数据。
终端操作更难被拦截
由于操作发生在系统终端中,攻击过程往往更难被传统杀毒软件或安全防护工具及时拦截。这也是 ClickFix 近来扩散更快的原因之一。
开发者日常在终端执行单行命令并不罕见,但对普通用户来说,这类操作并不常见。也正因为如此,攻击页面常借助“验证”“修复”或“继续访问”的提示,降低用户警惕。
安全研究人员 Kevin Beaumont 表示,管理大量 Windows 设备的企业,可以在整个域内限制命令提示符、PowerShell 等工具的访问,以减少这类攻击被利用的空间。
补充信息:Ars Technica 提到,macOS 用户可借助 BlockBlock 等工具,识别并拦截试图诱导用户自行执行恶意操作的攻击行为。