英國克努茨福德,11月5日(路透社/ PR Newswire )—— 支持 Burp Suite 的公司 PortSwigger 今日宣布,面向企業的 Burp AT 已正式上線。這是一種代理式滲透測試解決方案,旨在幫助安全團隊更深入、更頻繁地調查重要應用程序。
PortSwigger 表示,Burp AT 结合了專用的 Burp 工具、與 PortSwigger Research 共同開發的專門滲透測試技能,以及相關應用上下文。代理會規劃測試方法,使用 Burp 的網頁安全測試工具,并在學習過程中進行調整。
對於在測試優先級與有限專家能力之間權衡的 AppSec 責任人而言,Burp AT 有助於團隊推進原本可能需要等待的调查,在應用發生變化後重新測試,並在更多資產上更頻繁地開展深入測試。
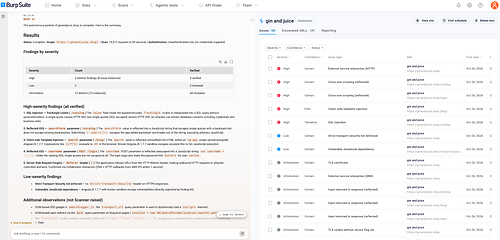
安全團隊可以自行決定授予多少權限,從引導式調查到對已定義測試的自主執行。PortSwigger 表示,Burp 會確定性地執行已配置的範圍和權限,而非由模型本身決定;同時,專家會評估證據,以判斷哪些弱點需要處理,以及哪些地方還需要進一步調查。
PortSwigger 產品經理 Chris Wood 表示:「Pentesters 已經通過 Burp AT 在單一應用上展示了代理式測試能夠做到什麼。對於安全團隊來說,問題在於如何在不失去控制的情況下,將這種能力擴展到整個應用資產組合中。Burp AT 現在讓團隊能够在預先設定的範圍和防護措施下,大規模運行代理式測試,同時確保團隊可以隨時停止並查看代理正在做什麼。因此,團隊可以在更多應用上獲得這種深度,而且控制機制內置在其中。」
Burp AT 通過專用工具和研究驅動的方法,幫助團隊將專業測試深入應用到更多應用中,為代理配備專業滲透測試人員使用的 Burp 工具,以及由 PortSwigger Research 開發的專門技能。
這些專用工具旨在處理安全測試中固有的異常流量和異常行為。研究驅動的技能則為代理提供結構化的方法,以追蹤有前景的線索並根據證據進行調整,從而讓組織在每個被測試的應用上都能獲得一致、可比較的結果。
PortSwigger 產品經理 Tom Shelton - Lefley 表示:「代理式測試的最佳結果來自於給代理適合的工具,而不仅仅是一個能力強的模型。Burp AT 讓代理能夠自主使用 Burp 的專用工具,并在我們研究人員經過實踐驗證的工作流引導下運行。在 Burp AT 中,編排層將這些工具連接成完整的測試,幫助代理通過遵循既定的滲透測試方法,在不同測試之間保持一致。代理負責推理,Burp 負責精確性,這就是自主測試如何提供團隊所需深度的方式。」
在組織自己的條件下實現自主性:組織可以決定將多少測試自動化,以及團隊在哪些環節保持密切參與,從用戶引導到對已定義測試的自主執行。團隊可以根據應用、任務和組織的風險偏好,增加或減少授予的權限,并在需要時隨時介入。
無論選擇何種自主級別,Burp 都會執行已配置的範圍和權限,而非由模型本身決定,這意味著代理不能執行工具層不允许的操作,從而在更多執行被委派時仍能維持測試邊界。團隊仍可查看測試活動及發現背後的證據,從而有監督地評估結果並就風險作出決定。
對於有意了解 Burp AT 的組織,如需討論,请填寫相關表格。更多信息請訪問: https :// portswigger.net / burp / burp-at 。
今年前往舊金山參加 OWASP Global AppSec USA 吗?歡迎在11月5日和6日前往 G14 機位與 PortSwigger 團隊會面,並可申請與團隊預約交流時間段。
關於 PortSwigger
PortSwigger的使命是幫助全世界保護網絡安全。該公司旗下的Burp Suite是行業標準的網頁安全測試平台,全球170多個國家和地區的9萬多名安全專業人士以及1.8萬家機構正在使用它。
PortSwigger 的產品涵蓋由實踐者主導的測試和企業應用安全。Burp Suite Professional 幫助安全專業人士深入調查漏洞,而 Burp Suite DAST 則幫助1,000多個機構在大規模場景下自動化安全測試。PortSwigger 還與包括 SAP 在內的全球企業開展戰略合作,並將其軟件與創新的安全研究和免費的實用培訓結合起來,以推動網絡安全方式的進步。
更多信息請訪問 portswigger.net。
媒體聯絡人:Kieron Hughes,營銷副總裁,kieron.hughes @ portswigger.net