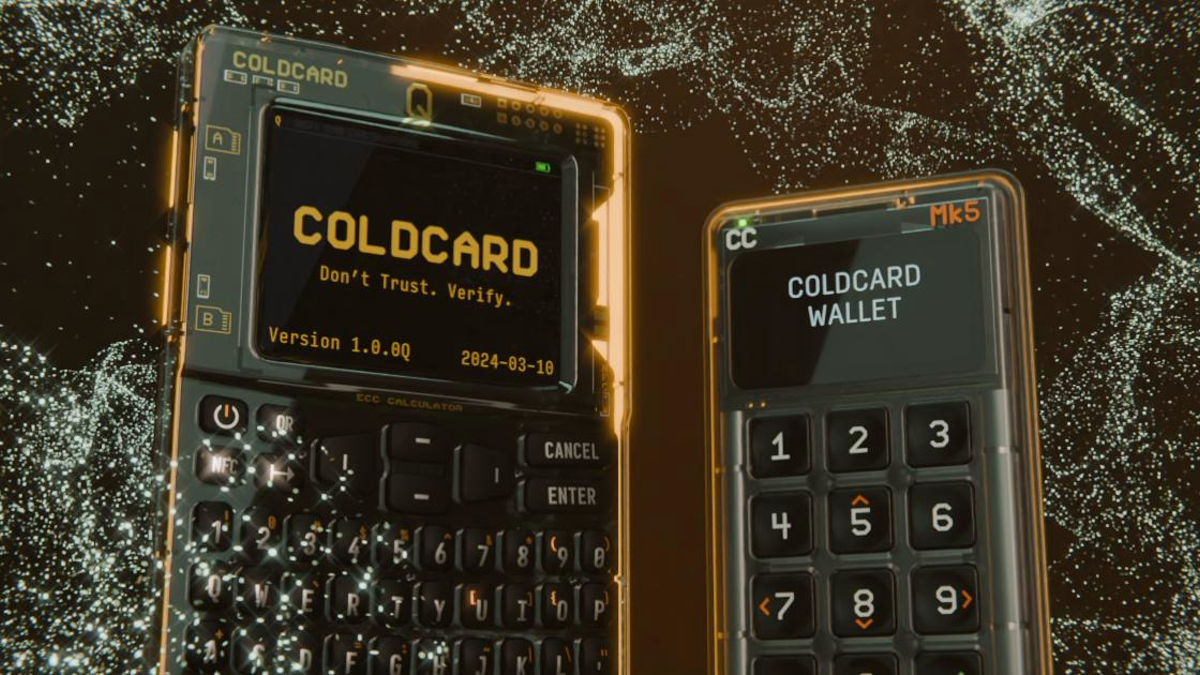


將加密資產放入硬體錢包,通常被視為離線安全的最後一道防線。但 Solana 基金會在9月19日發布的安全訪談中指出,今年夏天發生的一起 Coldcard 錢包事件,問題恰恰出在生成私鑰的最初一步。自7月30日起,攻擊者據稱從5200多個錢包中轉走了約1.16億美元的比特幣,他們不需要觸碰到設備,只需要推算出強度不足的助記詞即可。
Solana 基金會新任首席信息安全官 Michael Coates 在訪談中將此事件視為審計方法失靈的樣本。相關代碼在2021年將硬體隨機數來源替換為軟體偽隨機來源,檢查邏輯僅確認某個值是否存在,卻沒有確認其來自正確、安全的隨機來源。審計看到檢查被執行,卻沒有繼續驗證熵的真實質量。官方文章稱,助記詞熵從128位降至約40位,進入可離線暴力搜索的範圍。
漏洞潛伏超過四年,提醒用戶「設備未連網」並不足以構成安全證明。私鑰的安全性取決於生成、儲存、簽名和恢復整條鏈的過程,其中任何一環如果可被預測,後面的安全芯片、PIN碼以及離線隔離都無法彌補。攻擊者不必偷走錢包,只要列舉可能的種子並在鏈上查詢餘額,就能在遠端完成攻擊。
需要說明的是,Solana 文章是對 Coates 觀點和外部事件的復盤,並非 Coldcard 廠商的完整事故調查。1.16億美元、5200多個錢包和熵位數等數據來自文章引用的第三方資料,最終損失、受影響版本和技術成因仍應以設備廠商、調查機構與鏈上取證的後續報告為準。階段性報導不能寫成所有 Coldcard 設備都存在同一問題。
單次代碼審計沒有發現的錯誤,AI 可能會同時幫助防禦者和攻擊者
傳統審計容易驗證「有沒有進行檢查」,卻忽略「檢查的對象是否真的安全」。隨機數問題尤其隱蔽:函數名稱、類型及測試都可能正常,輸出也看起來雜亂無章,只有統計分析、依賴關係追蹤和威脅建模才能發現熵源的退化。如果審計範圍只覆蓋當前的改動,沒有將助記詞生成過程追蹤到硬體接口,關鍵假設就可能被忽略過去。
AI 代碼代理擅長大規模搜尋。防禦方可以讓多個模型從不同角度檢查隨機數、邊界條件、依賴變化和歷史提交,並將可疑點交給人工驗證;攻擊者也能對公開倉庫、固件和依賴運行相同的搜尋,再自動生成利用腳本。過去需要專業團隊花幾週時間篩查的模式,可能在數小時內完成。速度的提升不會天然站在防禦一方,誰先將模型接上正確數據、驗證鏈和響應流程,誰才具有優勢。
Coates 的核心建議是不要相信單一審查。代碼審查、形式化檢查、模糊測試、硬體熵測試、可重現構建和外部審計應該相互獨立。AI 可以增加審閱次數,卻不能把使用相同提示、相同模型的檢查算作五層防線;相關錯誤可能在同一模型家族中重複出現。真正的多樣性來自於不同的工具、不同的團隊、不同的假設和明確的反對者角色。
硬體錢包製造商還需要將供應鏈和更新機制納入威脅模型中。如果安全代碼在構建、簽名或分發環節被替換,審計報告仍可能與用戶手中的固件不符。用戶應核對官方版本、更新說明和設備的真偽,避免從搜尋廣告或私信鏈接下載固件。任何要求輸入助記詞以「檢查是否受影響」或「遷移資產」的網頁,都應視為高風險。
加密安全不能只宣傳自托管,還要提供可驗證和可恢復的工程流程
自托管將交易所的風險轉移開,同時將密鑰生成與備份的責任交給設備、軟件和用戶。業界常將「你的密鑰,你的幣」作為最終目標,實際上用戶很難獨立驗證隨機數、固件編譯和供應鏈。廠商必須公開受影響範圍、修復方式及可驗證的證據,并在嚴重事件中提供清晰的遷移路徑,而不是讓每個持幣者依靠社交媒體來揣測。
遷移也存在操作風險。如果舊的種子密碼可能被猜出,單純地更新固件無法讓舊的私鑰重新變得隨機,用戶通常需要在一個可信任的環境中生成全新的種子密碼並轉移資產。大額資產持有者還應考慮多簽名或門檻方案,將失敗點分散到不同的設備和實現方式上。多簽名並非絕對安全,但可以避免一個隨機數缺陷直接控制全部資金。
對於 Solana 以及其他公鏈生態而言,雖然這起事件發生在比特幣錢包上,但卻具有共同的意義。錢包是用戶進入鏈上系統的入口,無論底層鏈有多穩定,也無法挽回已經泄露的私鑰。基金會、應用和托管方需要建立跨項目的漏洞通報、資金追蹤和緊急響應機制,讓高風險問題能在攻擊規模擴大之前觸達用戶。
AI 安全工具值得投入,但最危險的宣傳是「模型已經自動審計,所以合約或設備安全」。模型能擴大覆蓋範圍、發現異常和縮短響應時間,但最終結論仍需要可重複的證據、人工確認與真正的修復。這次事件真正留下的教訓不是不要相信硬體錢包,而是不要把任何單一的硬體、單次的審計或一個 AI 代理當作完整的安全體系。