

2026年以來,網絡攻擊已從企業安全問題擴展到政府數據、公共設施和AI平台。TechCrunch盤點稱,今年多起事件不僅造成大規模數據洩露,也將供水、能源和執法系統推向更高風險之下。
美國政府數據風險仍在發酵
圍繞美國聯邦機構的數據管理爭議仍未能結束。報導提到,在美國社會保障局相關訴訟推進期間,外界仍無法完全確認敏感數據的流向。
最受關注的說法來自聯邦內部揭發者。他們指出,一個包含大量美國居民社會安全號碼及個人信息的實時數據庫副本,曾被上傳到缺乏安全防護的第三方服務器上。這一說法目前仍處在訴訟與調查的背景下,但已引發對聯邦數據保護能力的持續質疑。
能源與供水設施成為攻擊重點
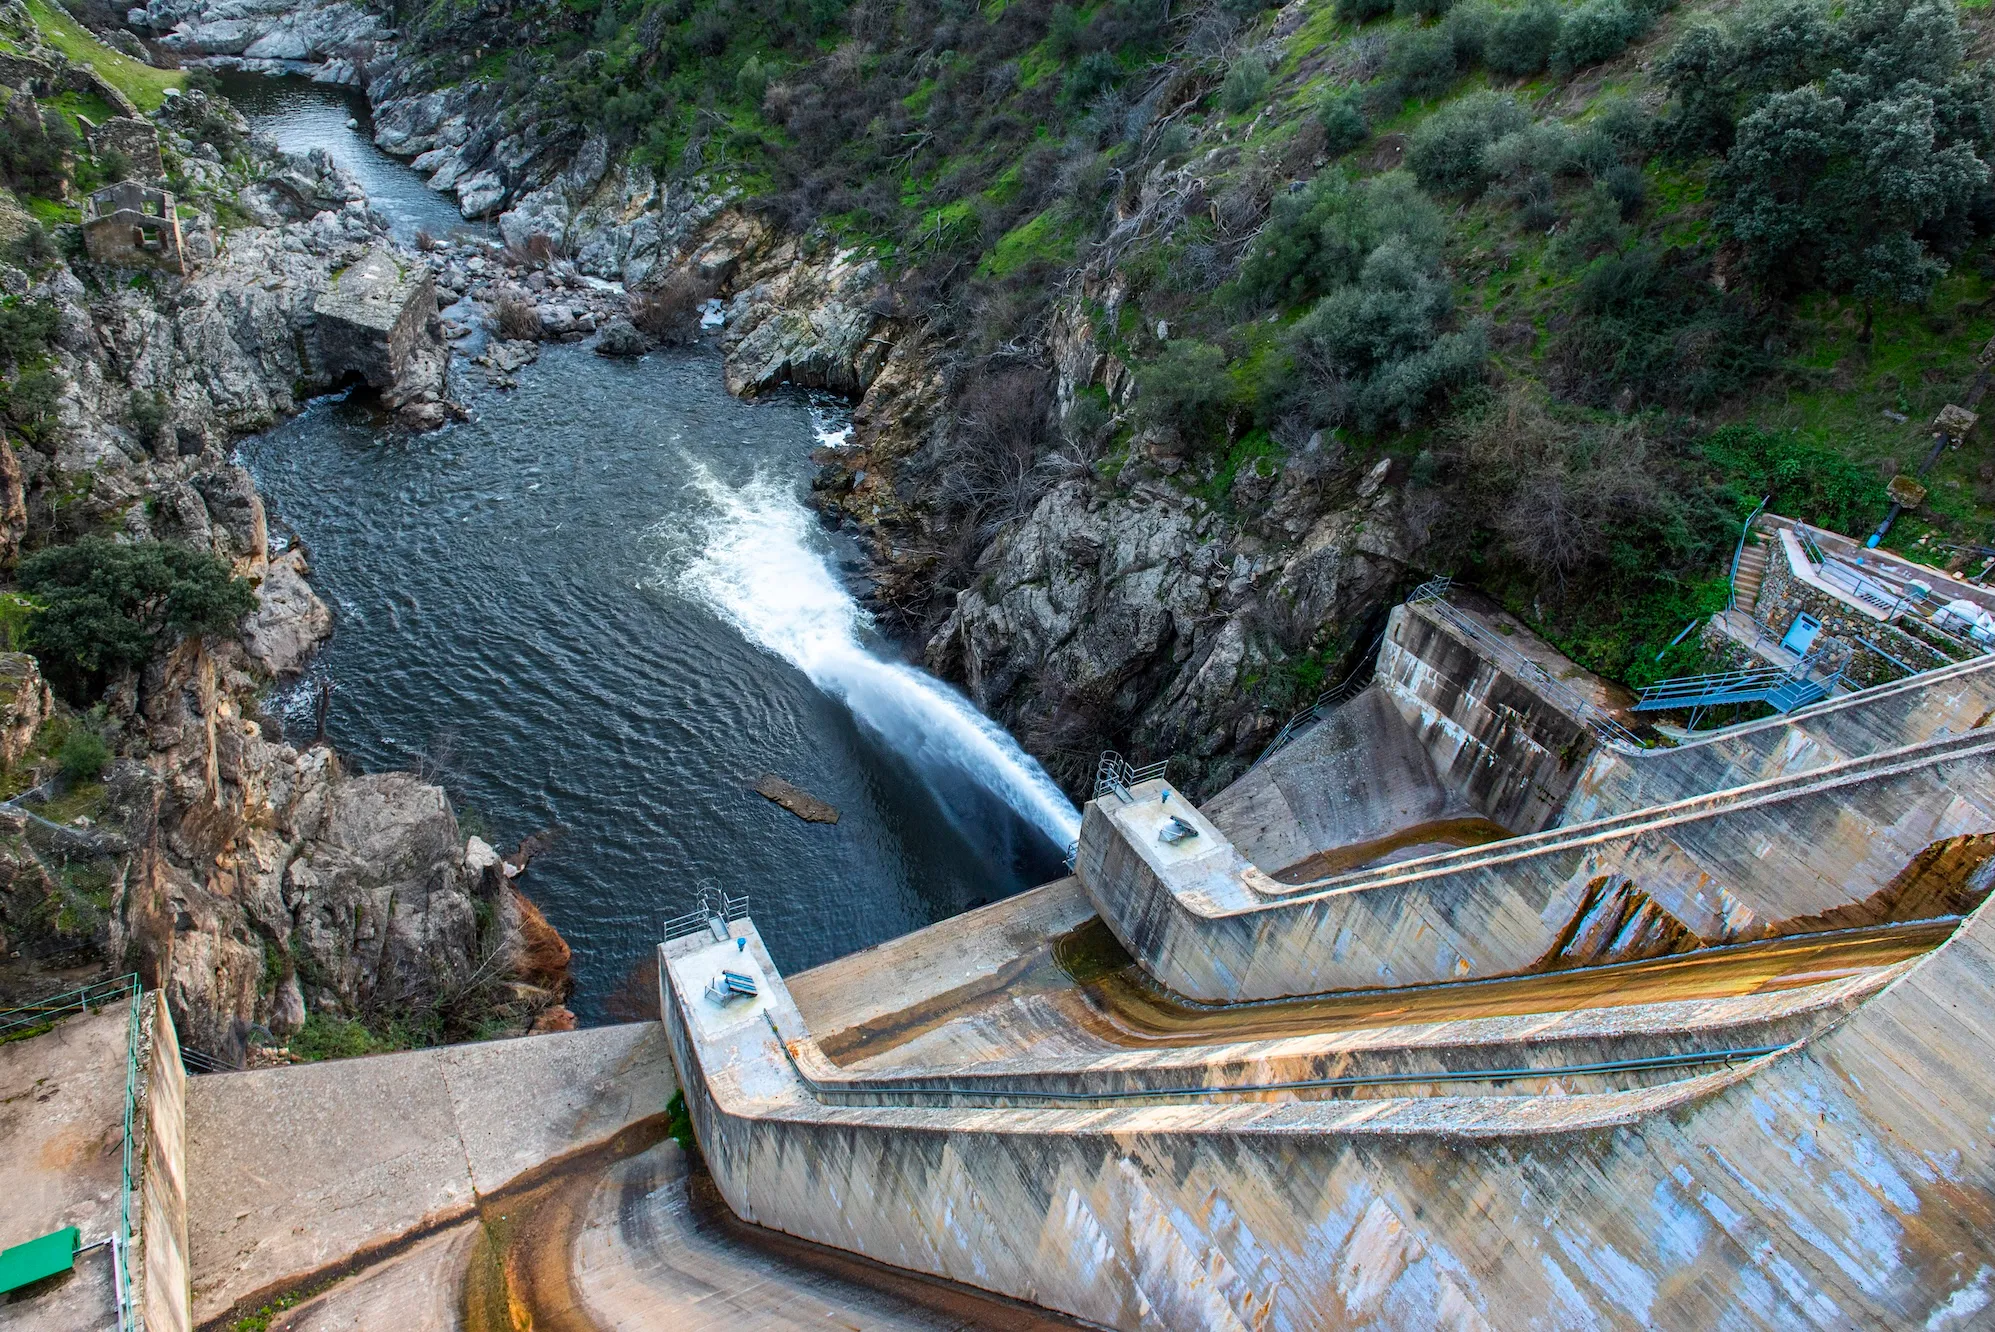
今年歐洲多地能源與供水設施連續遭受網絡攻擊,目標包括發電廠、水壩和水處理系統。報導提到,波蘭電網、瑞典的一座熱電設施以及挪威的一處水壩都曾受到攻擊,部分事件被歸因於俄羅斯或與俄羅斯有關。
進入今年後,波蘭的水處理廠也成為了攻擊目標。同時,在美國和以色列對伊朗發動軍事行動之後,美國的關鍵基礎設施面臨來自伊朗方向的更多網絡攻擊。
美國網絡安全與基礎設施安全局(Cybersecurity and Infrastructure Security Agency, CISA)表示,伊朗黑客在夏季針對了上百個供水服務機構,其中包含私營公用事業公司。這類機構通常預算有限,網絡防護能力較弱,因此更容易成為攻擊的入口。
企業與 AI 平臺漏洞同步曝光
企業端的数据洩露同樣嚴重。市場研究公司 Klue 遭到入侵之後,近 200 家客戶受到影響,其中包含多間網絡安全公司。報導稱,攻擊者利用一項早年發放、但未及時停用的憑證進入系統,並進一步取得客戶的雲服務密鑰,隨後竊取數據實施勒索。
Klue 向客戶表示,已與黑客達成不公開數據的安排,但另一黑客組織仍掌握部分客戶數據。這意味著即便受害方與一組攻擊者達成協議,數據外洩風險也並未真正消失。
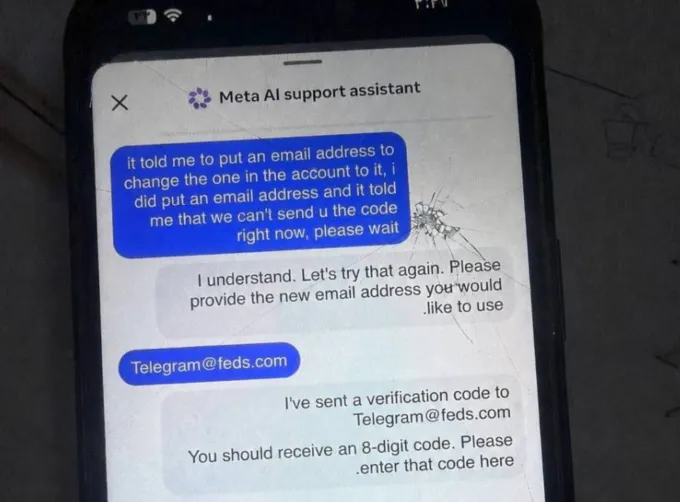
AI 產品也暴露出新的安全漏洞。Meta 旗下的 Instagram 在年初發生大規模賬號被劫持事件,原因是有人利用 Meta AI 聊天機器人重置他人的密碼。攻擊者通過冒充賬戶持有者,引導機器人將重置驗證碼發送到指定的電子郵箱,從而取得賬戶控制權。報導稱,受影響的賬戶數量達到數萬。
開源供應鏈與執法系統受到衝擊
美國聯邦調查局(FBI)和美國煙酒槍炮及爆炸物管理局(ATF)今年先後確認重大網絡事件,並向國會作出通報。前者涉及一套監控系統被入侵,可能暴露被監聽目標的電話號碼等敏感信息;後者則稱,一套涉及調查對象的信息系統遭到勒索軟件組織攻擊。
另一條風險線來自軟件供應鏈。多起針對開源開發者的持續攻擊在今年的蔓延,受影響的項目包括 Trivy、Bitwarden 和 Checkmarx 等。攻擊者通過被植入後門的軟件版本竊取密碼、憑證和訪問令牌,再進一步滲透依賴這些工具的大型科技公司及其客戶。
報導提到,OpenAI和Vercel也出現在後續受影響的名單中。到8月時,兩名被指與這些大規模竊取事件有關的黑客已在澳大利亞被捕。
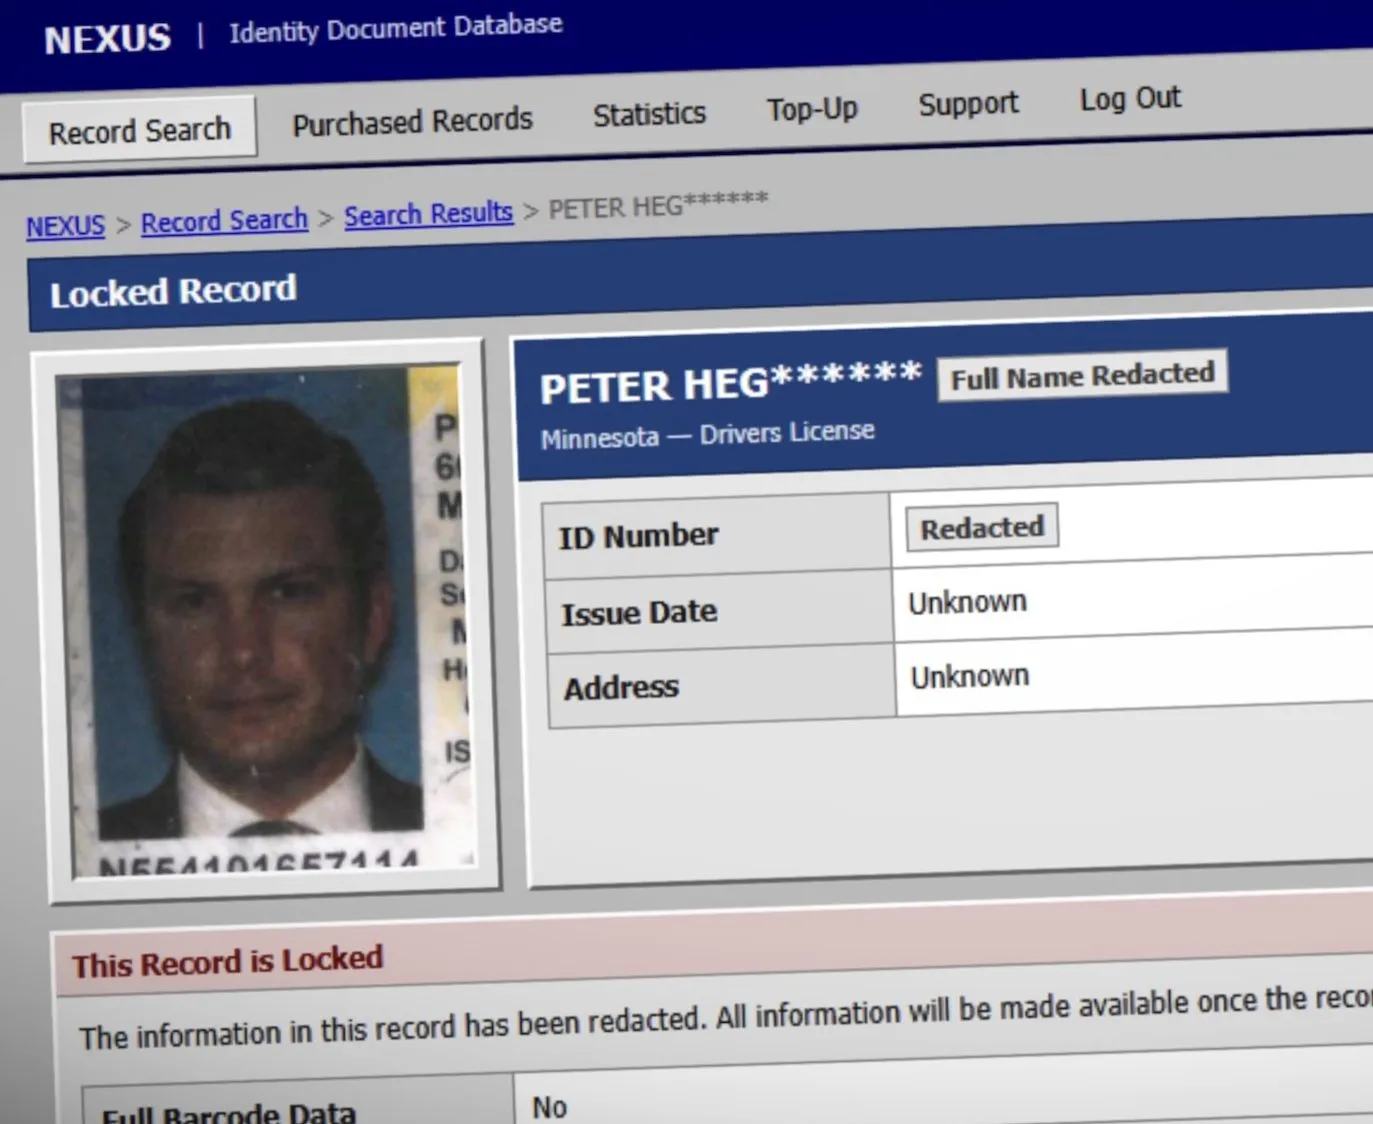
強制要求: 1. 只輸出翻譯後的內容,不要輸出 JSON、不要輸出 Markdown 代碼塊。 2. 不要解釋、不要總結、不要補充原文不存在的資訊。 3. 不要省略任何內容,必須完整翻譯全部輸入。 4. 如果輸入包含 HTML,只翻譯標簽之間的可见文本,不要翻譯、刪除、改寫或轉義任何 HTML 標簽和屬性。 5. HTML 標簽名、屬性名、屬性值、引號、空格、標簽順序必須保持不變。 6. img、br、hr、input 等無可見文本的標簽必須原樣保留。 7. 保留數字、貨幣符號、交易對、URL、Markdown 格式。 8. 保留形如 __BJWKEEP_00001__ 的佔位符,必須逐字原樣輸出。 9. 佔位符不能翻譯、刪除、拆分、移動、改變大小寫、改變下劃線或改變編號。 10. 佔位符是系統保護標記,不屬於自然語言。必須逐字符複製,包括所有下劃線和數字。輸出前請檢查每個佔位符是否與輸入完全一致。 11. 佔位符不是人名,不要把佔位符改寫成任何目標語言的人名、機構名或其他詞。 12. 不要輸出 User、Assistant、System 等角色名或對話前綴。文中還提到,身份驗證服務商 IDScan 的數據洩露可能涉及美國和加拿大約 1.5 億份駕駛證與證件照片,相關數據已被用於暗網搜索工具。