

最近发生的一起事件中,超过 1000 万美元被从一家去中心化永续合约交易所转走,这表明把安全重点放在提现控制上存在不足。
Lighter 现在要求将资金转入公共池时必须提供钱包签名,并已将 API 密钥签名设为非公开。该平台还计划加入 IP 白名单,以及针对单个密钥设置可配置权限。
Lighter 此后已恢复存款和提现,同时还向受影响的交易者返还了约 500 万美元的 USDC。
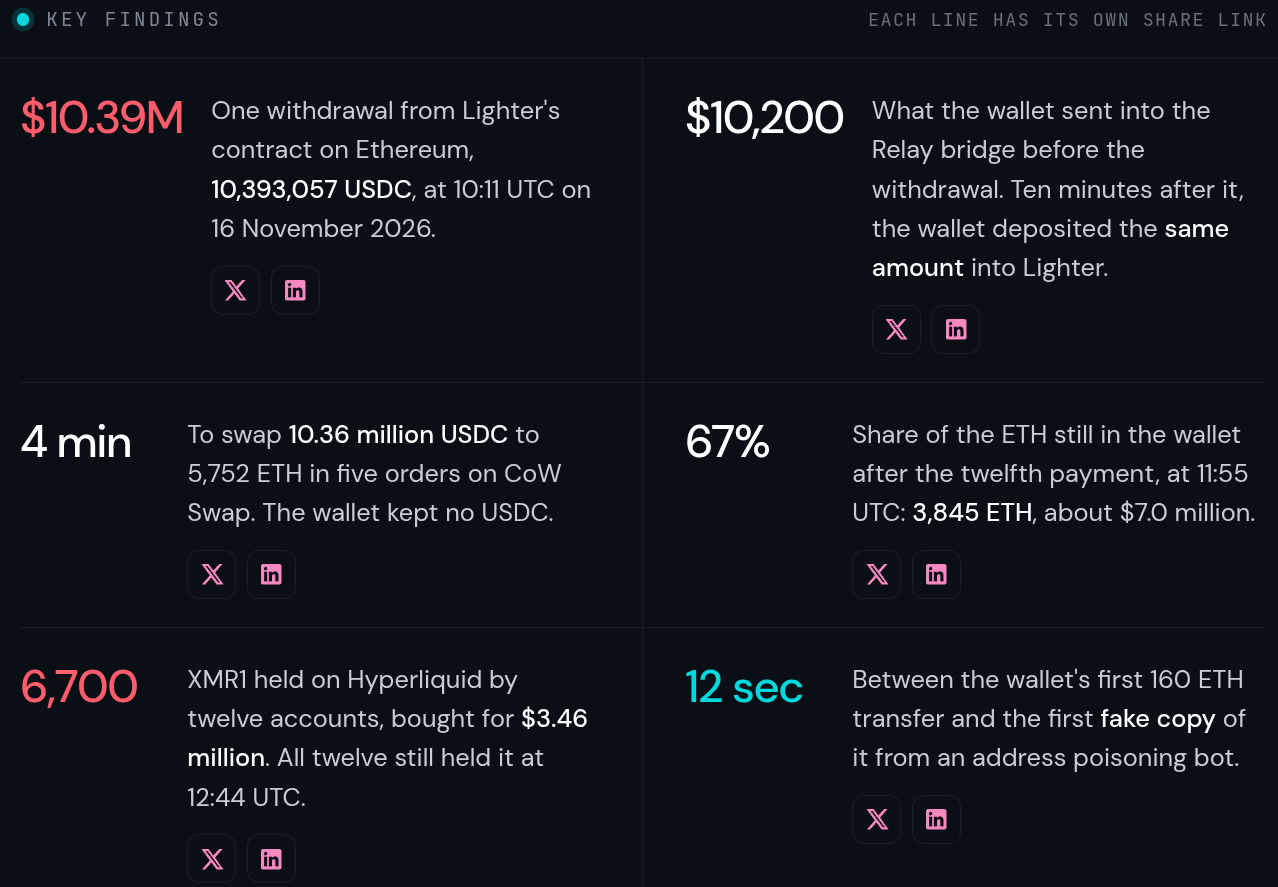
Lighter 事件信息图。来源:Bitquery
这起事件凸显出,网络安全审查需要超越智能合约漏洞本身。除了智能合约漏洞之外,还应考虑系统授予的权限与这些权限可能带来的财务后果之间的差距。
涉及某个凭证的真实风险,取决于它能够接触到的余额、可以发起的交易以及可能造成的敞口。它是否被允许提取资产,以及可以提取到哪些目的地,只是众多因素中的两个。正如 Lighter 在事故复盘中所说:
“一把可以交易的密钥,如果别人持有它,仍然可能让你亏钱。”
这意味着,用户需要为每个凭证建立清晰的授权范围。该授权范围可以规定可访问的账户、允许交易的市场、订单规模、定价容忍度以及总敞口。将资金转入共享池,或扩大这些限制,可能都需要单独授权。
同样的逻辑也适用于额外签名。只有当第二个签名的审批流程能够独立评估交易的财务影响时,额外签名才会带来有意义的保护。
杂志:到 2030 年比特币涨到 100 万美元?Dragonfly 的 Qureshi 说“几乎肯定不会”