

这家交易所的事后复盘披露了一场持续数月的行动,涉及恶意软件、被入侵的员工设备以及内部AI工具。币安表示,2026年迄今已阻止57起攻击。
币安已发布其对10月29日安全漏洞的初步复盘。该事件导致跨多个区块链约63.4亿美元的数字资产被盗。
这场行动在实际盗窃发生前数月就已开始,攻击者通过虚假招聘活动和被入侵的开发者工具瞄准员工。币安承认,这起事件本不该发生,并就给用户和行业合作伙伴造成的干扰表示歉意。
不过,该交易所重申将承担全部损失,并确认截至10月31日,已补充98%的受影响代币资产,剩余流动性较差的资产仍在继续购入。币安还表示,约28.5亿美元资产已被冻结或拦截。
攻击者如何入侵币安员工
根据报告,攻击者在2026年6月开始准备工作,首先通过被篡改的Homebrew安装包针对一名钱包DevOps工程师。
这名工程师在尝试安装一款AI编程工具时下载了被入侵的包管理软件。币安检测到异常后,更换了受影响设备,并轮换了相关凭证。不过,攻击者已经获取了这名工程师的职位信息以及同事信息。
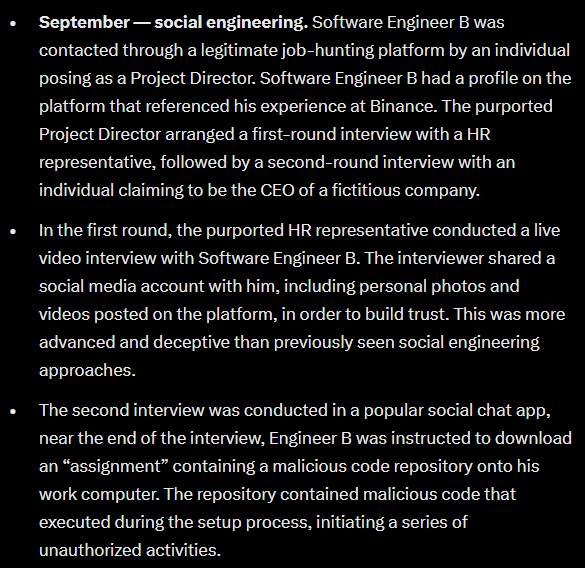
9月,攻击者通过一场虚假的招聘流程针对另一名软件工程师。他们冒充一家虚构公司的代表,进行线上面试,随后指示这名员工将一项编程作业下载到工作电脑上。
该代码仓库包含恶意代码,会将一个合法开发工具组件替换为恶意版本。该恶意软件建立了与攻击者控制服务器的通信,并使用规避技术躲避终端安全检测。
10月20日,攻击者利用被入侵的电脑和一款内部AI工具,控制了另外两名钱包工程师的设备,其中包括那名电脑中存有容器部署凭证的工程师。10月29日,他们使用窃取的凭证部署了一个容器,并执行了一段恶意脚本,从而发起钱包攻击。
EIP-7702和MPC让响应更复杂
攻击者利用以太坊的EIP-7702授权机制,在未获取私钥的情况下获得了对币安热钱包的执行权限。他们提交了50笔签名交易,以操纵账户nonce并建立恶意委托授权。这些权限使攻击者能够绕过币安常规提现基础设施独立转移资金。
当币安暂停提现时,这又带来了额外挑战。关闭提现服务并不会自动使链上既有授权失效。币安的多方计算(MPC)钱包架构也让撤销流程更复杂,因为没有单一私钥可以立即移除恶意权限。
团队随后开发了一套专门流程来撤销这些授权。最后一笔未经授权的转账涉及2,961.9枚ETH,于10月29日UTC时间23:56完成结算。币安于10月30日UTC时间00:10清除了恶意的EIP-7702委托。
币安在2026年已应对57起攻击后加强安全
币安表示,已重建受影响的钱包系统和内部AI工具,更换了被入侵的设备,撤销了受影响的凭证,并完成了对员工设备的强化安全扫描。该交易所还加强了钱包服务风险控制,并扩大了基于AI的行为异常检测。
值得注意的是,币安披露其安全团队在2026年全年检测并阻止了57起疑似与朝鲜有关的网络威胁事件。这些事件包括虚假招聘活动、恶意开发者工具、受损软件包、浏览器扩展以及伪造的视频会议应用。
美国联邦调查局正式将10月29日的攻击归因于朝鲜的TraderTraitor组织。朝鲜否认了这一指控,朝鲜领导人金正恩的妹妹金与正称这一归因是政治挑衅。
币安正在与独立网络安全公司合作,审查此次事件并验证其调查结果。公司还计划设立一个安全研究基金,并与AI公司和安全企业合作,推进针对区块链环境中AI相关威胁的项目。
AI是加密行业面临的最大威胁吗?
这一事件重新引发了外界对人工智能如何改变网络安全威胁的担忧,尤其是在攻击者利用内部工具和受信任的员工访问权限的情况下。币安联合创始人赵长鹏在一次直播中表示,金融机构必须重新思考在AI快速发展之前设计的安全机制。他说:“随着AI以前所未有的速度发展,仍有大量工作要做。我认为加密行业整体上,甚至全球金融行业,都需要改进那些在AI时代之前设计的安全机制,而我们现在正进入一个后AI时代。”他还表示乐观,认为AI最终会提升安全性,不过在此期间,随着新漏洞不断出现,行业仍将经历一段调整期。