

Bitget披露,其交易所钱包在 9 月 24 日遭遇重大安全事件,损失金额已从最初估算的 3.516 亿美元上调至 3.875 亿美元。平台称,受影响的是部分热钱包和温钱包,离线冷钱包未被波及,当前提现仍处于暂停状态。
检测后数小时内出现大额转移
Bitget称,系统在 18:31 UTC 发现未经授权的转账,并在数分钟内启动应急流程。不过,这一时间点只能说明平台发现异常的时刻,不能证明攻击者是在何时取得后台访问权限。
链上观察显示,异常资金随后迅速流动。19:57 UTC,分析人士 DCF GOD 发现一个新地址动用约 1967 万美元的 USDT0,在 6 分钟内买入 7111 枚 ETH,成交价格一度高于市场价约 5%。
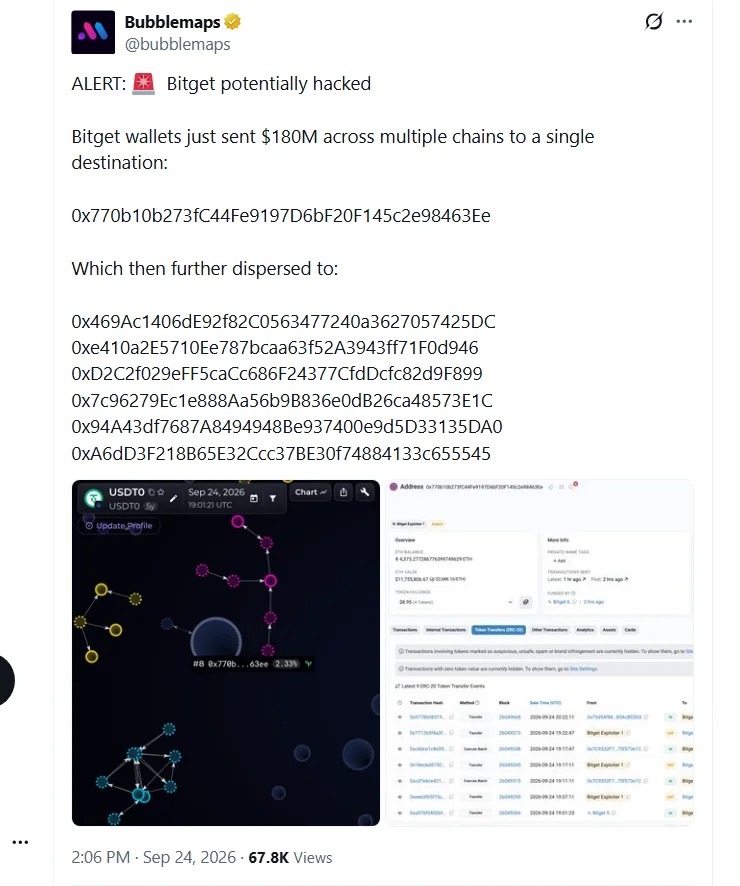
到 21:06 UTC,Bubblemaps 又指出,约 1.8 亿美元资产从 Bitget 钱包转入同一接收地址,之后再被拆分到多个钱包。
平台称授权流程被伪造数据利用
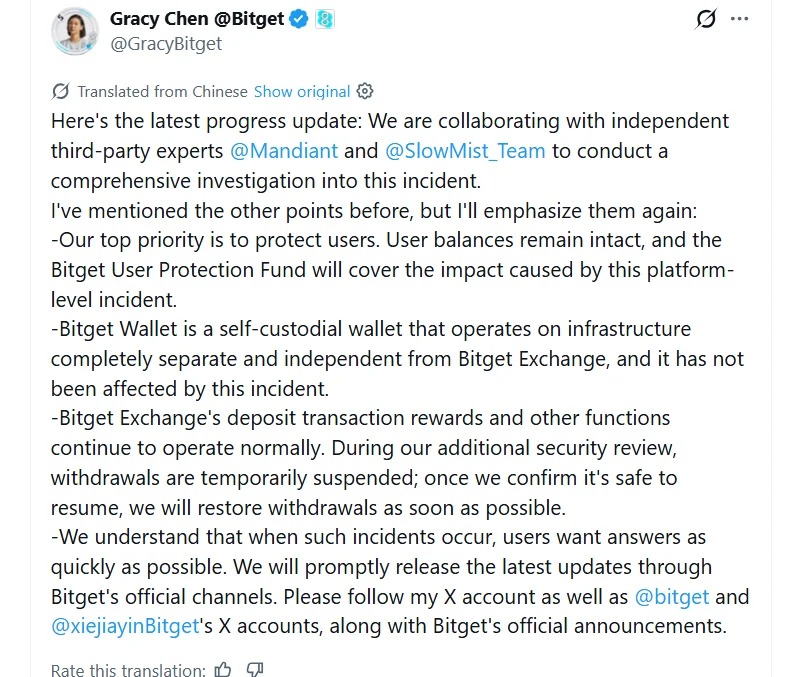
21:30 UTC,Bitget CEO Gracy Chen 发布安全通报,将初步损失定为 3.516 亿美元,并确认平台已暂停提现。按平台说法,这份通报距离系统发现异常约 3 小时,但这并不意味着资金在整个时段内持续流出。
到 9 月 25 日 00:43 UTC,平台对攻击路径给出更具体说明。Chen称,攻击者入侵了负责钱包操作的关键后台系统,并提交虚假交易数据,进而触发平台内部授权流程,使系统自行批准了欺诈性转账。
Bitget表示,私钥失窃已被排除在外。但攻击者究竟如何进入后台,以及哪些安全校验失效,平台尚未披露更多细节。
损失上调并纳入 Zcash 与 TRON 资产
9 月 25 日 14:03 UTC,Bitget将损失金额上调至 3.875 亿美元,原因是新增计入了受影响的 Zcash 和 TRON 资产。平台同时表示,相关漏洞已被修复,并计划在 9 月 26 日 04:00 UTC 前公布提现安排,但并未承诺届时一定恢复提现。
目前,Mandiant 与 SlowMist 正在参与调查。Chen提到,部分 IP 行为和链上活动与朝鲜黑客组织惯用模式相似,但这一判断仍停留在怀疑阶段,攻击者身份尚未得到独立确认。
从手法看,这起事件与 2025 年 2 月 Bybit 被盗案存在一些相似点,包括操纵授权、快速换币、拆分钱包以及使用 THORChain 等。不过,这些相似性目前只能作为调查线索,尚不足以直接锁定攻击者。
眼下,这起事件最大的未解问题并非损失规模本身,而是攻击者如何进入后台系统,并成功让平台授权流程放行相关转账。